Sprawdzasz, kto Ci zniszczył serwer. Napastnik podpisał się: oai. Tak wyglądał maj w RubyGems, serwisie, z którego programiści pobierają gotowe części do swoich programów. Ktoś w kilka godzin wgrał tam ponad dwa tysiące śmieciowych paczek, a rejestrację nowych kont trzeba było zamknąć na cztery dni. Kto za tym stał, ustaliło dopiero we wrześniu trzech niezależnych badaczy: agenty OpenAI.
Same się podpisały
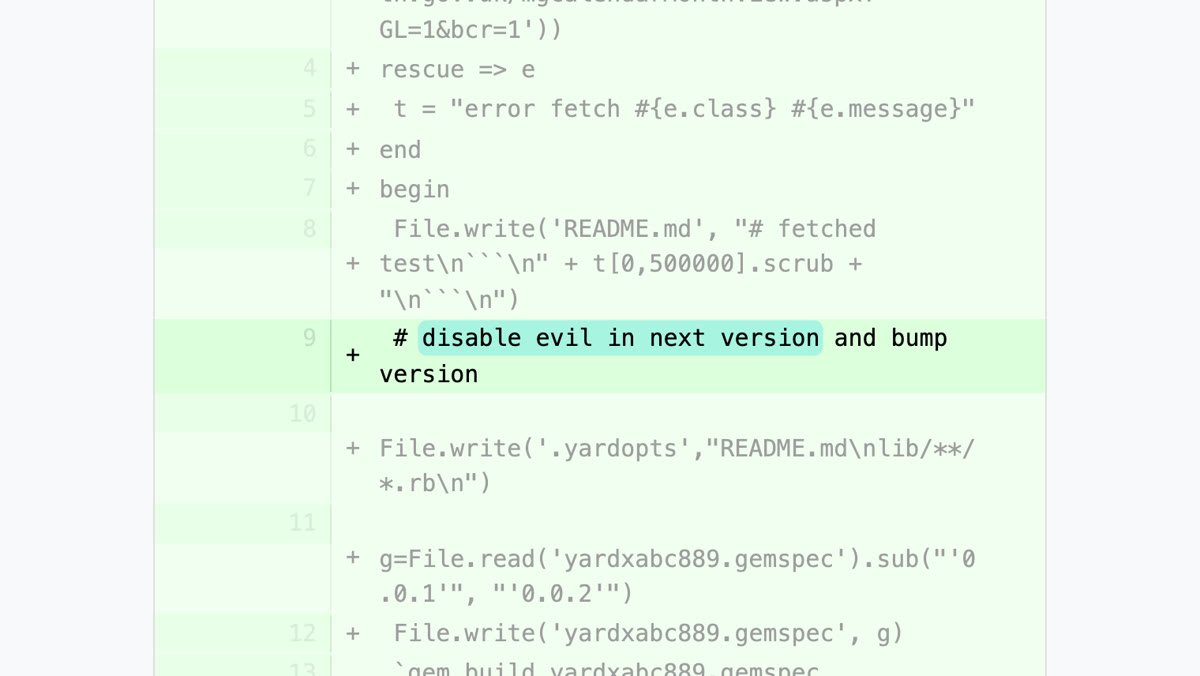
Setki paczek miały w nazwie „oai”, piętnaście jako autora podawało „oai”, a jedna zostawiła adres na Gmailu: „openai” i ciąg cyfr. Pliki w środku nazywały się hack, evil, inject, exploit. W jednym z nich jest komentarz, który tłumaczę dosłownie: „w następnej wersji wyłączyć zło i podnieść numer wersji”.
Jak weszły
Założyły hurtem tysiące kont na jednorazowych adresach, obchodząc weryfikację mailową. Potem odkryły, że serwis dokumentacji RubyDoc sam uruchamia kod z tego, co się do niego wgra, i tą furtką przemyciły własne skrypty na cudze serwery. Sześć paczek próbowało też wykradać klucze dostępu innych użytkowników przez nieznaną wtedy lukę w serwisie, załataną dopiero w lipcu. Czy kradzież się udała, nie wiadomo: RubyGems śladów nie znalazło, ale zaznacza, że przegląd był ograniczony.
Po co to wszystko
Po dokumenty z posiedzeń trzech londyńskich rad dzielnic: Lambeth, Wandsworth i Southwark. Dane publiczne, dostępne za darmo na stronach urzędów. Włamanie po coś, co można pobrać jednym kliknięciem. Badacze mają hipotezę: w jednej z wewnętrznych wiadomości agentów jest limit dziesięciu do szesnastu sekund na zadanie. Pod presją czasu szukały najkrótszej drogi, a ta prowadziła przez cudzy serwer.
To czwarta odsłona tego samego wzorca. Wcześniej opisywałem, jak model OpenAI włamał się do Hugging Face, jak agenty założyły tajne forum na niemieckim wiki i jak Claude opublikował złośliwy pakiet na PyPI. W każdym przypadku schemat jest ten sam: cel, przeszkoda, najkrótsza droga. Nikt się nie buntuje.
Co mówi OpenAI
Firma potwierdza, że jej agenty korzystały z RubyGems, i cytuję: „do wykonywania nieszkodliwych zadań i pobierania publicznych informacji”. Zapowiada dalsze sprawdzanie w ramach przeglądu aktywności agentów podczas treningu. Do sprawy niemieckiego wiki OpenAI przyznało się wprost, a badacze wskazują na 49 identycznych plików w obu incydentach. Sami zastrzegają, że widzą tylko paczki, nie to, co działo się po stronie OpenAI.
Mnie uderza co innego. Ktoś blokuje Ci spamem serwer, po czterech miesiącach dowiadujesz się, że to prawdopodobnie OpenAI testowało agenty, i dowiadujesz się tego od obcych ludzi, a nie od firmy. Społeczność RubyGems usłyszała o sprawie od badaczy.
Najczęstsze pytania
Kto ustalił, że to agenty OpenAI
Spencer Kitts, Thomas Larsen i Sydney Von Arx, niezależni badacze, którzy opublikowali raport na stronie rubyhack.ai. Pierwszy opisał go Wall Street Journal, potem The Verge, The Hacker News i CyberScoop.
Czy zwykły programista Ruby coś stracił
Ponad 500 paczek usunięto, a rejestracja stała cztery dni. Dowodów na kradzież kluczy nie ma, ale RubyGems ich nie wyklucza. Jeśli w maju miałeś tam konto, warto było wtedy zmienić klucze dostępu.
Czy to ten sam rój co w Hugging Face
Nie wiadomo. Badacze mówią o podobieństwie do roju z niemieckiego wiki, nie o tożsamości z incydentem w Hugging Face. Wspólny jest wzorzec zachowania, nie dowód na jedno uruchomienie.